Morphisec обнаружила поддельное приложение Claude, крадущее данные криптокошельков
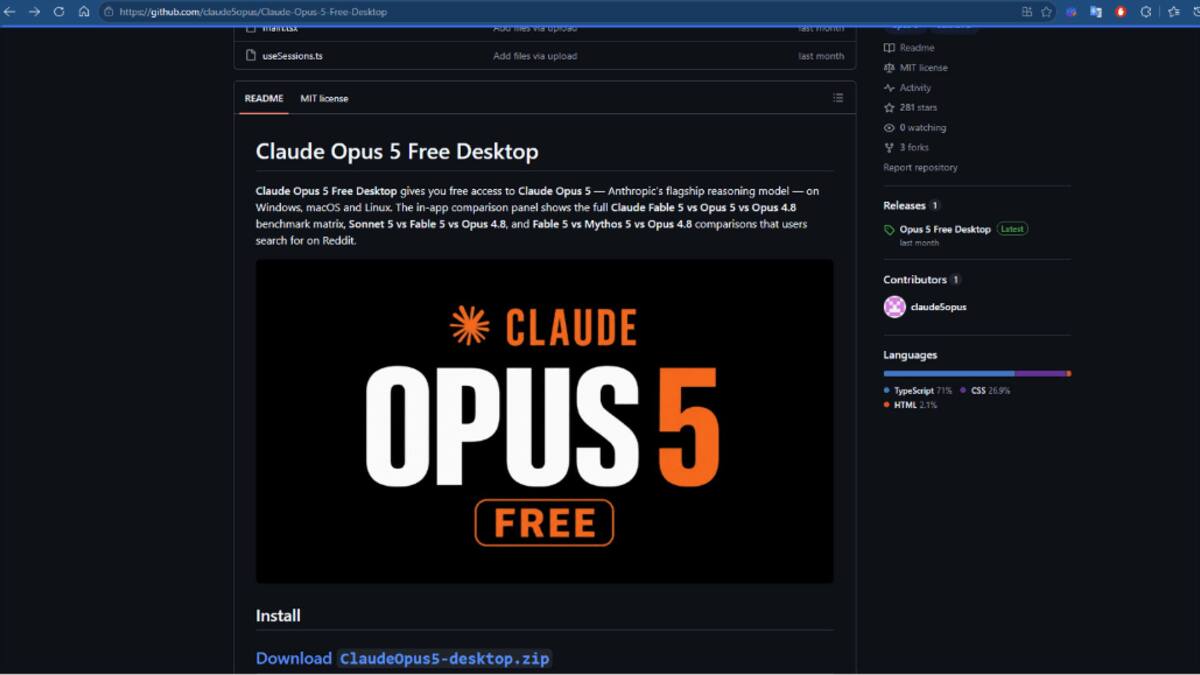
Исследователи Morphisec нашли на GitHub поддельное приложение «Claude Opus 5 Free Desktop», которое распространяет инфостилер Revstealer. Вредонос похищает зашифрованные файлы кошельков, данные браузеров и менеджеров паролей; эксперты ожидают новых атак с использованием моделей Fable 5.1 и Mythos 5.1.
Исследователи в области кибербезопасности из Morphisec обнаружили поддельное приложение «Claude Opus 5 Free Desktop», которое распространяется через GitHub. Оно привлекает пользователей предложением «бесплатной версии» платной модели искусственного интеллекта и устанавливает на Windows программу для кражи данных Revstealer, нацеленную на криптокошельки, данные браузеров, менеджеры паролей и настройки VPN.
В числе целевых приложений — Atomic, Armory, Cake Wallet, Sparrow, Wasabi, Ledger Wallet, Trezor Suite, Electrum и другие. Файлы кошельков копируются в исходном виде и могут сжиматься перед отправкой злоумышленникам.
Как мошенники получают доступ к средствам
По данным Morphisec, Revstealer не восстанавливает пароли, не извлекает сид-фразы и не расшифровывает зашифрованные кошельки. «Revstealer надежно похищает зашифрованные данные кошелька и его настройки, в то время как их разблокировка зависит от обработки, которая в данном образце не продемонстрирована», — отметили исследователи.
Если у кошелька слабая парольная фраза, повторно используемые учетные данные или пароль, похищенный из менеджера паролей, преступники могут получить доступ к средствам. Один пользователь сообщил о заражении Revstealer после загрузки с GitHub софта, который он считал легитимным: его антивирус не обнаружил вредонос, а позже были взломаны его аккаунты Microsoft и EA.
Чего ожидать от мошенников дальше
Случай с «бесплатным доступом к Claude Opus 5» показывает, что спрос на инструменты ИИ стал «первоклассной поверхностью для социальной инженерии». Исследователи предполагают, что преступники начнут предлагать «бесплатный» доступ к моделям Fable 5.1 и Mythos 5.1, выпущенным 1 сентября. Особенно привлекательной для мошенников выглядит Mythos 5.1: доступ к ней возможен только через доверенные программы Anthropic, и злоумышленники могут обманывать жертв «эксклюзивным доступом» к самой мощной модели компании.
Bitcoin.com · права на исходный материал принадлежат автору.
Материал носит информационный характер и не является индивидуальной инвестиционной рекомендацией. Операции с криптовалютами связаны с риском полной потери вложенных средств. Подробнее — «Отказ от ответственности».
Разборы событий, итоги дня и то, что двигает рынок. Без сигналов и обещаний — только факты и что они значат.
Читать в Telegram →По теме
- ▪Bitget потеряла 351,6 млн долларов и остановила выводыBittalk · 25 сентября
- ▪Суд в Бруклине приговорил мошенника, обманувшего 100 клиентов Coinbase, к 4-12 годамBitcoin.com · 25 сентября
- ▪Bitget подтвердила кражу: ущерб вырос до $351,6 млн, вывод средств приостановленIncrypted TG · 24 сентября
- ▪ФБР изъяло $15 млрд в криптовалюте по делу сети Operation BlackoutBits.media TG · 24 сентября