SlowMist нашла в iOS-приложении FomoPeek код для кражи сид-фраз
В приложении FomoPeek для iOS обнаружен вредоносный код, перехватывавший сид-фразы и приватные ключи криптокошельков. Под угрозой устройства на iOS 12.0-18.7 и 26.0-26.1 с версиями приложения 1.1 и 1.2: вредоносный код мог выходить за пределы песочницы и читать Keychain. Пользователям советуют создать новый кошелёк с новой сид-фразой и перевести туда активы.
Исследователи компании SlowMist заявили, что вредоносный код в iOS-приложении FomoPeek мог использоваться для кражи активов пользователей. Во всех подтверждённых случаях речь шла об утечке приватных ключей, при этом часть пострадавших работала с версиями FomoPeek 1.1 и 1.2.
В зоне риска названы устройства на iOS с прошивками 12.0-18.7 и 26.0-26.1.
Что нашли в приложении
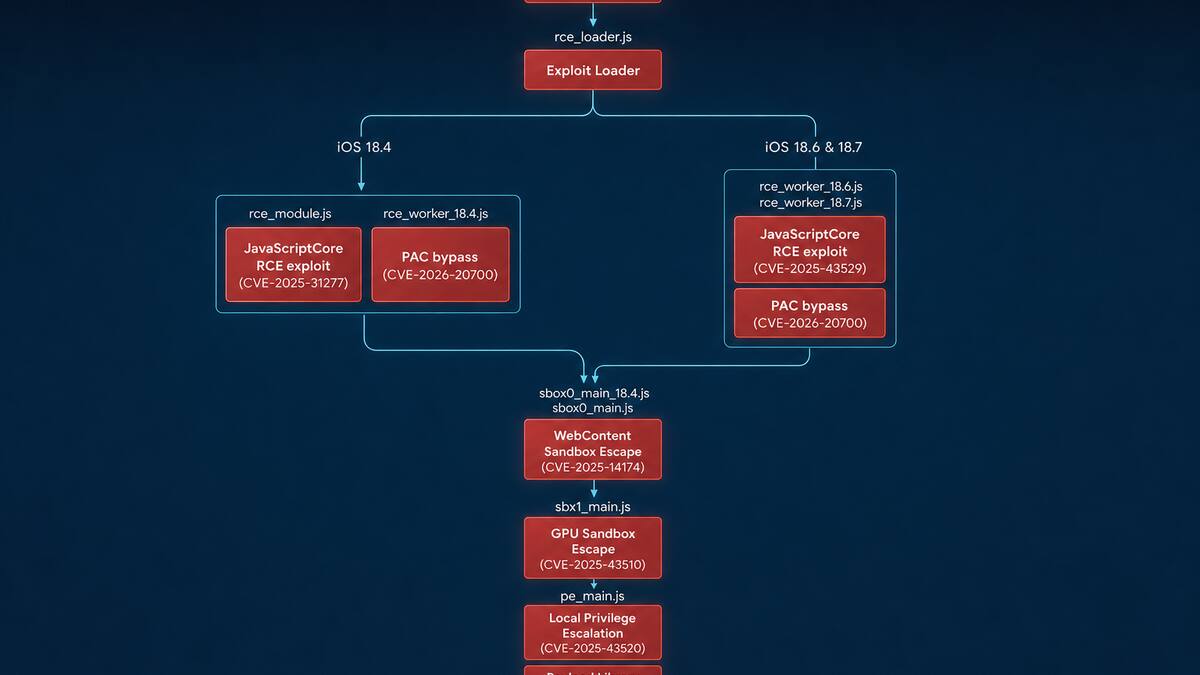
В этих версиях FomoPeek специалисты обнаружили два сторонних модуля, не связанных с заявленными функциями приложения. Один из них содержит фреймворки DarkSword для взлома ядра iOS: в модуле предусмотрено восемь методов атаки, а подходящий выбирается автоматически по модели устройства и версии операционной системы.
При успешном внедрении приложение могло выйти за пределы песочницы, добраться до данных Keychain, расшифровать их и читать файлы других приложений на устройстве. SlowMist также сообщила, что FomoPeek связывалось со скрытыми серверами, не относящимися к публичным сервисам приложения, и могло получать через них удалённые команды.
По оценке исследователей, атакующая функциональность уже была активирована и запускалась автоматически через определённые интервалы. Наиболее уязвимыми названы устройства со старыми версиями iOS.
Что советуют пользователям
Владельцам FomoPeek рекомендуют проверить счета на подозрительную активность. На доверенном устройстве стоит создать новый аккаунт с новой сид-фразой и новым приватным ключом и как можно быстрее перевести туда активы. Ключи, оказавшиеся на скомпрометированном устройстве, безопасными считать нельзя — проверить кошелёк можно по санкционным и скам-спискам.
Также SlowMist советует обновить iOS до последней доступной версии, не переустанавливать приложение и при признаках компрометации обращаться в официальную поддержку платформы. Само устройство и материалы, связанные с инцидентом, следует сохранить для дальнейшего расследования.
Ранее, в апреле, мошенники похитили $9,5 млн ≈ 28,5 млн BYN через фишинг-приложение Ledger в App Store.
Пересчёт в белорусские рубли — по официальному курсу Национального банка на 18.11.2026: $1 = 2,9987 BYN.
CoinSpot · права на исходный материал принадлежат автору.
Материал носит информационный характер и не является индивидуальной инвестиционной рекомендацией. Операции с криптовалютами связаны с риском полной потери вложенных средств. Подробнее — «Отказ от ответственности».
Разборы событий, итоги дня и то, что двигает рынок. Без сигналов и обещаний — только факты и что они значат.
Читать в Telegram →По теме
- ▪Судья в Германии предложил закрыть дело Movie2k за передачу государству 40 000 BTCBits.media TG · 18 ноября
- ▪Еврокомиссия обсуждает включение криптопровайдеров в новый пакет санкций ЕСBitExpert · 18 ноября
- ▪Суд в США дал шотландцу шесть лет тюрьмы по делу о краже $11,6 млн у криптоинвесторовBits.media · 18 ноября
- ▪В Казахстане суд рассмотрит дело пирамиды Buyers Union на 562 млн тенгеBeInCrypto · 18 ноября