Хакеры взломали аккаунт Microsoft в X и рекламировали мемкоин Clippy
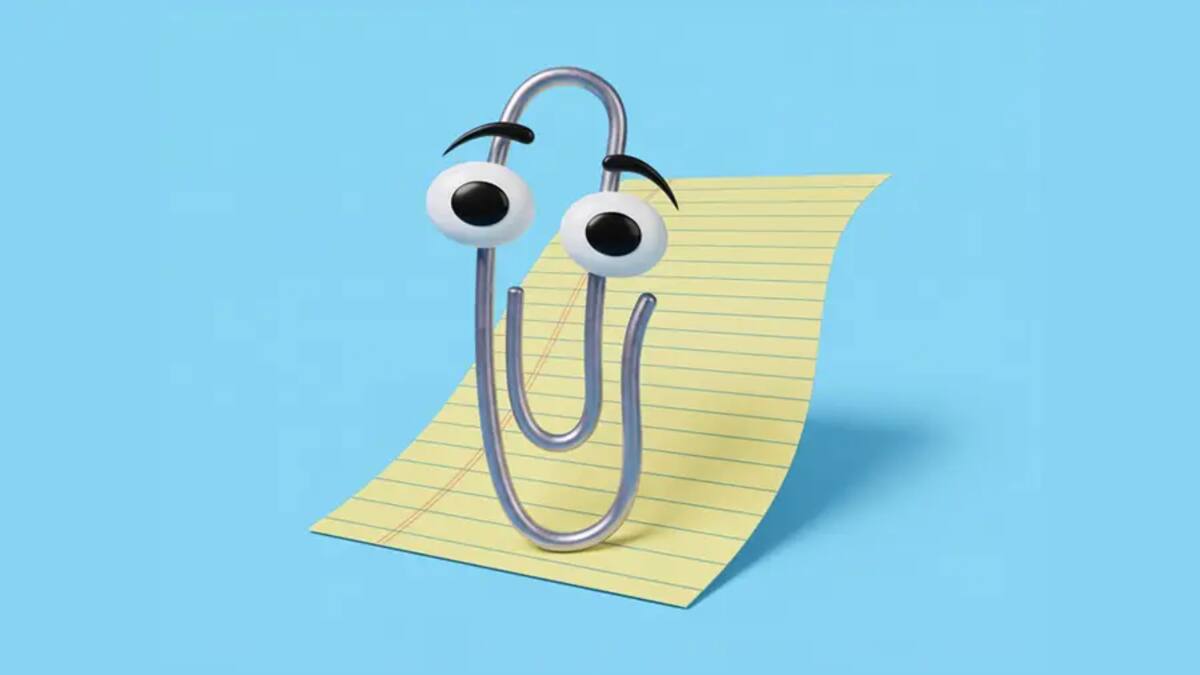
Неизвестные получили доступ к официальному аккаунту Microsoft в X с 13 млн подписчиков и публиковали посты в поддержку мемкоина Clippy, заменив аватар на изображение скрепки. Microsoft подтвердила взлом, восстановила доступ и расследует инцидент; сколько средств собрали мошенники и как получен доступ, компания не раскрыла.
Неизвестные взломали официальный аккаунт корпорации Microsoft в соцсети X, на который подписаны 13 млн человек. С чужого профиля публиковались посты в поддержку мемкоина Clippy (мемкоин — токен без заявленной практической функции, ценность которого держится на интересе сообщества). Название отсылает к виртуальному помощнику Microsoft в виде скрепки: он появился в пакете Office 97, но из более поздних версий исчез после жалоб на навязчивые всплывающие окна.
Злоумышленники не только размещали рекламные сообщения о токене Clippy, но и заменили изображение профиля Microsoft на картинку со скрепкой. Они делали репосты контента связанного аккаунта, продвигающего токен. В одном из постов утверждалось, что Microsoft вернёт Clippy в офисный пакет, если публикация наберёт 500 000 лайков. В другом говорилось, что курс мемкоина привязан к акциям Microsoft, и использовался тикер MSTF, вызывающий ассоциации с компанией.
Вскоре эти публикации удалили, после чего в аккаунте появилось извинение, которое тоже впоследствии исчезло. В удалённом твите было сказано: «Нам известно о продвижении криптовалютного токена, связанного с акциями MSFT и несанкционированным использованием бренда Clippy — интеллектуальной собственности Microsoft. Microsoft не разрешала и не спонсировала создание какого-либо токена, связанного с Clippy, Microsoft или MSFT».
Администрация X заблокировала аккаунт @clippymsftcto, продвигавший Clippy, однако ещё один аккаунт проекта, @ClippyMSFT, продолжает рекламировать токен. В нём утверждается, что у проекта «есть пул ликвидности, напрямую привязанный к $MSFT».
Позже Microsoft подтвердила факт взлома. Компания восстановила доступ к учётной записи, удалила «несанкционированные публикации» и расследует инцидент. Каким образом хакер получил доступ к аккаунту и сколько средств удалось собрать через эту схему, не уточняется.
Похожий случай произошёл в июне 2024 года: тогда злоумышленники получили доступ к официальному аккаунту Microsoft India в X и опубликовали фишинговые ссылки о предпродаже токенов GameStop (GME).
BitNovosti · права на исходный материал принадлежат автору.
Материал носит информационный характер и не является индивидуальной инвестиционной рекомендацией. Операции с криптовалютами связаны с риском полной потери вложенных средств. Подробнее — «Отказ от ответственности».
Разборы событий, итоги дня и то, что двигает рынок. Без сигналов и обещаний — только факты и что они значат.
Читать в Telegram →По теме
- ▪Хакеры украли у криптоиндустрии около $766 млн в сентябреКриптовалюта.Tech · 5 октября
- ▪США ввели санкции против пятерых по сети финансирования «Хамас» через фонды и криптовалютуBitcoin.com · 5 октября
- ▪Два пользователя потеряли $472 000 из-за подмены адреса и подписи Permit2Incrypted · 5 октября
- ▪В Греции задержали 17 человек по делу криптоплатформы FXOIncrypted · 5 октября