FSC Южной Кореи отложила второй этап смягчения сетевой изоляции банков из-за атак через ИИ-инструмент
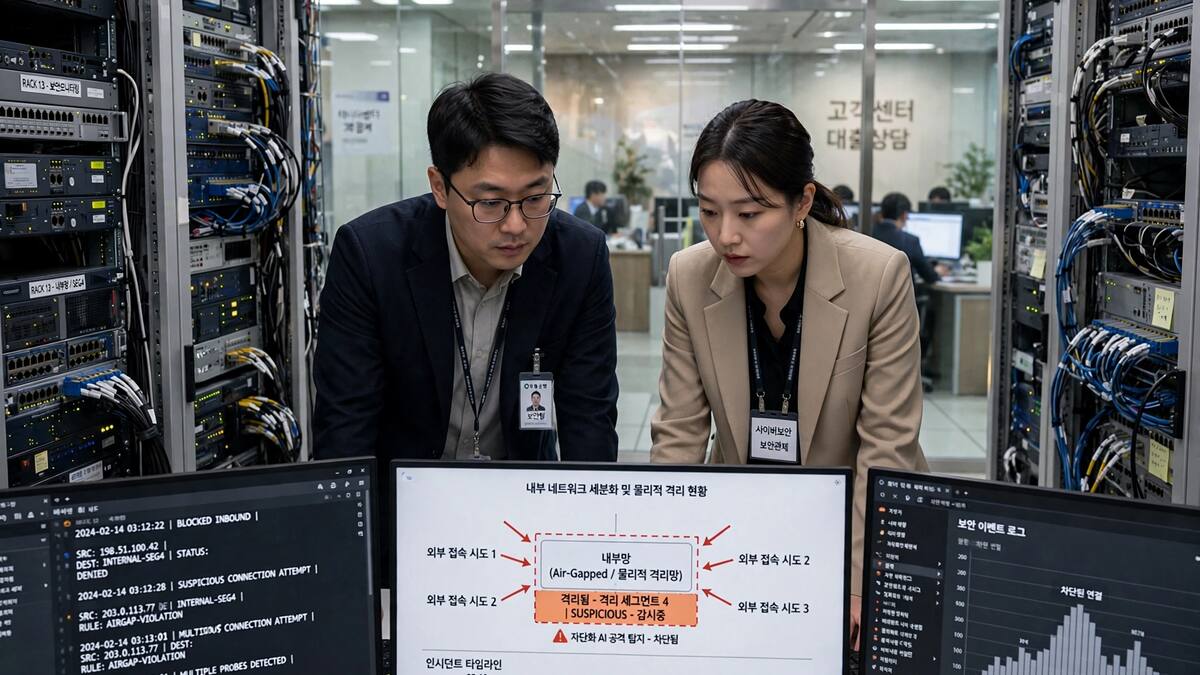
Комиссия по финансовым услугам Южной Кореи (FSC) приостановила расширение программы, ослабляющей требования к физической изоляции банковских сетей от интернета: сначала регулятор расследует атаки на 7 финансовых компаний. Злоумышленники использовали открытый ИИ-инструмент ARTEX для поиска уязвимостей; в Shinhan Bank пострадали данные почти 25,7 тыс. клиентов, в Yegaram Savings Bank — около 40 тыс. Прямой кражи денег не было, но утечки персональных данных повышают риск голосового фишинга.
Комиссия по финансовым услугам Южной Кореи (FSC) приостановила очередной этап программы по смягчению требований к сетевой изоляции банков. Второй этап должен был расширить программу ещё на 75 организаций, но его отложили за день до запланированного отбора новых участников — до того, как регулятор разберётся в серии атак на 7 финансовых компаний, где злоумышленники применяли ИИ-инструмент для автоматического поиска уязвимостей.
Правила сетевого разделения обязывают финансовые организации физически изолировать внутренние системы от интернета. Их начали ослаблять в этом году: по логике регулятора, банкам нужно подключать современные ИИ-системы для обнаружения и предотвращения кибератак. Первый этап затронул 49 крупных компаний.
Что нашли в ходе проверок
Первый случай выявили 30 сентября в Shinhan Bank: злоумышленники обошли проверку личности в сервисе для кредитных агентов и получили данные почти 25,7 тыс. клиентов. Затем FSC передала другим компаниям IP-адреса атакующих, и проверки обнаружили компрометацию систем KB Kookmin Bank, Hana Bank, BNK Busan Bank, Yegaram Savings Bank, Welcome Savings Bank и Hyundai Capital. В части случаев речь шла о данных сотрудников и партнёров, а Yegaram Savings Bank сообщил об утечке информации о 40 тыс. клиентов.
Чем действовали атакующие
Общим инструментом атак, по данным Корейского института финансовой безопасности, стал ARTEX — открытая система автоматизированного тестирования на проникновение на базе большой языковой модели, доступная на GitHub. Регулятор подчёркивает, что ARTEX работала не сама по себе: её применял хакер для поиска и извлечения данных из внутренних систем сотрудников и подрядчиков, которые защищены слабее публичных сервисов. Часть атак продолжалась и после блокировки отдельных IP-адресов, поскольку злоумышленники переходили на другие адреса.
Дальнейшие шаги регулятора
FSC и Служба финансового надзора Южной Кореи распорядились провести экстренную проверку примерно 500 финансовых организаций. Прямой кражи денег, вероятно, не было: контроль над банковскими счетами атакующие не получили. Однако утечки кредитных и прочих персональных данных создают риск более убедительного голосового фишинга. Регулятор пока сохраняет курс на смягчение сетевой изоляции, но намерен пересмотреть его с учётом новых возможностей ИИ для атак. Каких-либо изменений в самих правилах сетевого разделения не объявлено.
iXBT · права на исходный материал принадлежат автору.
Материал носит информационный характер и не является индивидуальной инвестиционной рекомендацией. Операции с криптовалютами связаны с риском полной потери вложенных средств. Подробнее — «Отказ от ответственности».
Разборы событий, итоги дня и то, что двигает рынок. Без сигналов и обещаний — только факты и что они значат.
Читать в Telegram →По теме
- ▪Тестирование девяти скиллов для Claude Code: часть не отличается от пустышки, один ухудшил результатХабр ИИ · 8 октября
- ▪Прибыль TSMC за квартал выросла на 51%, выручка достигла $46,7 млрд3DNews · 8 октября
- ▪Microsoft добавит в Windows ИИ-агентов с доступом к локальным файлам3DNews · 8 октября
- ▪Cloudflare обновил правила доступа ИИ-ботов к сайтамХабр ИИ · 8 октября