Trezor нашёл в кошельке Safe 5 плату с сотовым модулем, проданным через CryptoBilis
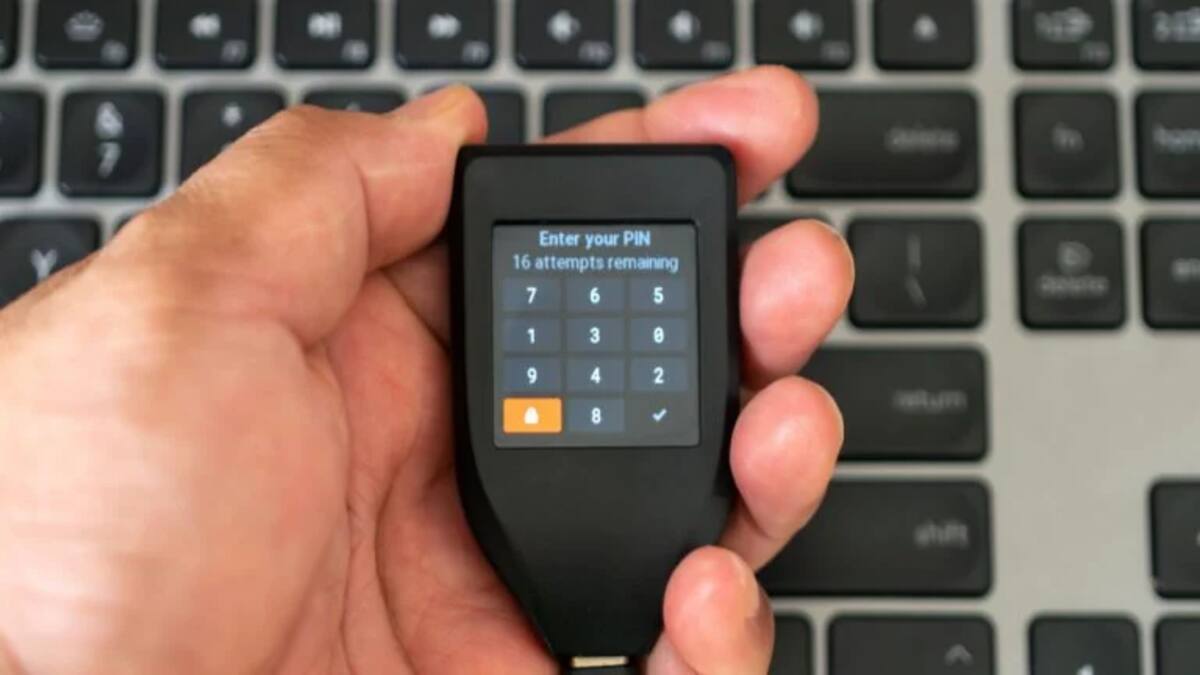
Покупатель обнаружил в Trezor Safe 5 дополнительную плату с сотовым модулем и антенной, которая передаёт содержимое экрана, включая фразу восстановления. Устройство куплено в августе на Tokopedia у CryptoBilis — дистрибьютора, чья авторизация была аннулирована после скандала с Ledger и потерей $93 млн ≈ 274 млн BYN. Всем, кто покупал Trezor у CryptoBilis с марта 2026 года, рекомендуют перевести средства на новый кошелёк с новой фразой восстановления.
Компания Trezor сообщила о вероятном вредоносном аппаратном имплантате внутри устройства Trezor Safe 5, купленного у CryptoBilis — бывшего официального дистрибьютора в Юго-Восточной Азии. Об сообщении клиента компания рассказала в заявлении 30 октября.
Устройство приобрели в августе через индонезийскую площадку Tokopedia. Покупатель обратился в Trezor 28 октября. Имплантат, по описанию компании, — это дополнительная печатная плата между основной платой кошелька и экраном, с сотовым модулем и антенной. Она считывает то, что выводится на экран, включая фразу восстановления, и отправляет данные по мобильной сети, как только устройство подключают к питанию.
Trezor изучила фотографии и опросила клиента, но физическую экспертизу устройства ещё не проводила. Сообщение компания считает достоверным и ждёт результатов лабораторной проверки. Жалоб на кражу средств у клиентов Trezor в связи с этим случаем не поступало.
Что было с Ledger
Случай с Trezor всплыл после разбирательства у Ledger. 9 октября конкурирующий производитель начал расследование убытков клиентов: появились данные, что устройства, распространявшиеся через CryptoBilis, физически модифицировали. Ledger подтвердила, что часть кошельков взломали в результате атаки на цепочку поставок. Потери пользователей в криптовалюте оцениваются в $93 млн ≈ 274 млн BYN.
В ответ на скандал Trezor объявила о резком сокращении сети авторизованных реселлеров с 1 января 2027 года — чтобы плотнее контролировать распространение своих устройств. Тогда компания заявляла, что доказательств взлома её собственных кошельков у неё нет. Авторизацию CryptoBilis Trezor аннулировала 9 октября и начала проверку потенциально затронутых продуктов.
Ledger связала операцию с организованной преступной группой, которая, по имеющимся данным, потратила миллионы долларов на её подготовку. Образцы со собственного склада компания проверила и модифицированных устройств не нашла. Связан ли имплантат в Safe 5 с теми же злоумышленниками, Trezor пока не установила.
Кому менять кошелёк
Всем, кто покупал Trezor у CryptoBilis с марта 2026 года, компания советует немедленно перевести криптовалюту на новый кошелёк с заново сгенерированной фразой восстановления. Восстановить прежнюю фразу на другом устройстве недостаточно: если она попала к злоумышленникам, риск сохраняется. Устройства, которые ещё не инициализировали, использовать не рекомендуют.
Пострадавшим покупателям Trezor предложила замену устройства напрямую от компании или ваучер на стоимость нового кошелька. Предупреждение касается всех моделей, купленных через CryptoBilis, хотя о вредоносной начинке сообщили только по одному Safe 5.
От других реселлеров таких сигналов Trezor не получала. Расследование компания ведёт вместе с Ledger и исследователями в области безопасности. Проверить, не связан ли ваш адрес с украденными средствами или санкционными списками, можно по базе кошельков, а историю краж с суммами ущерба собирает хроника взломов.
Пересчёт в белорусские рубли — по официальному курсу Национального банка на 31.10.2026: $1 = 2,9462 BYN.
Bitcoin.com · права на исходный материал принадлежат автору.
Материал носит информационный характер и не является индивидуальной инвестиционной рекомендацией. Операции с криптовалютами связаны с риском полной потери вложенных средств. Подробнее — «Отказ от ответственности».
Разборы событий, итоги дня и то, что двигает рынок. Без сигналов и обещаний — только факты и что они значат.
Читать в Telegram →По теме
- ▪Взлом Binance на $6,4 млрд связали с северокорейской группой TraderTraitorDecrypt · 30 октября
- ▪EIP-7702 позволил хакерам вывести с Binance $6,4 млрд без взлома ключейDecrypt · 30 октября
- ▪Эксперт по восстановлению кошельков назвал Coldcard и Keystone рискованными для хранения средствBeInCrypto · 30 октября
- ▪Trezor нашла в купленном у CryptoBilis Safe 5 плату с модемом для кражи сид-фразыForkLog · 30 октября