Вредоносная версия Claude Code для Cursor затронула около 5000 компьютеров
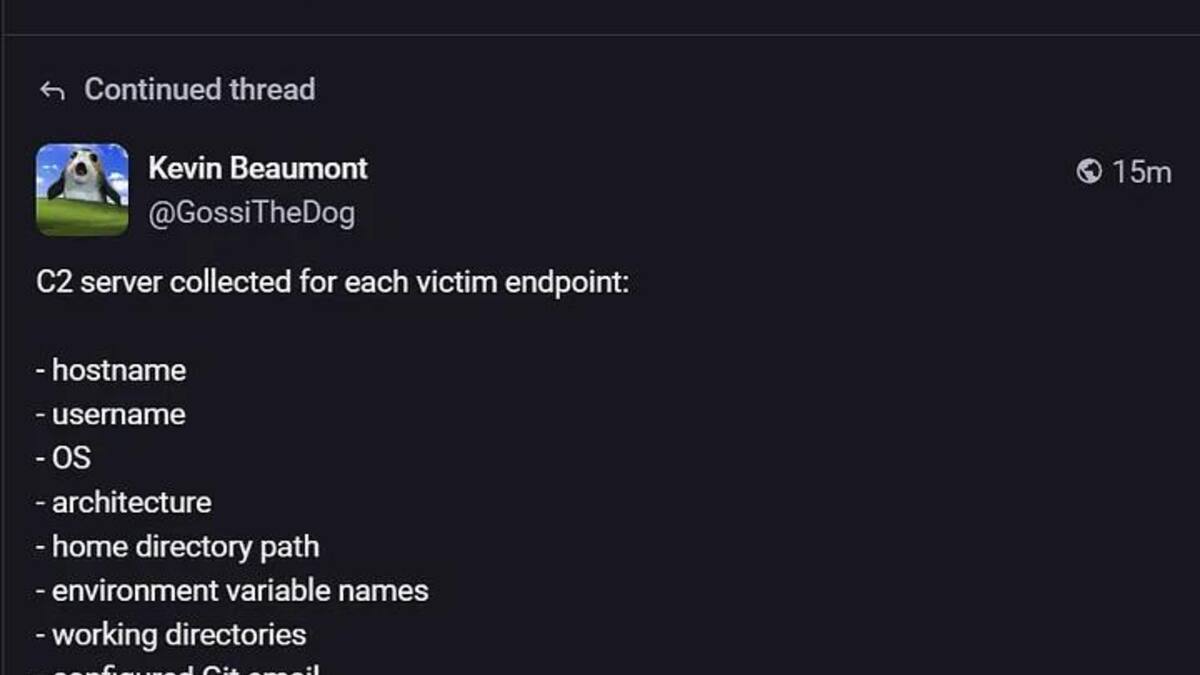
Через маркетплейс Cursor под видом расширения Anthropic Claude Code распространили пакет 2.1.313 с трояном удалённого доступа: он собирал данные о системе и пытался открыть SSH-туннель на компьютер разработчика. По оценке Cursor, затронуто около 5000 систем; удаление вредоносной версии не убирает уже созданный бэкдор.
В маркетплейсе редактора Cursor появилась изменённая сборка расширения Anthropic Claude Code под номером 2.1.313. Внутри работал троян для удалённого доступа (RAT): он устанавливался на машины разработчиков. Cursor оценивает число затронутых систем примерно в 5000.
Сначала пакет выяснял, куда попал: имя устройства, учётную запись, версию и архитектуру операционной системы, домашний каталог, перечень переменных окружения, рабочие каталоги, адрес электронной почты из настроек Git и публичный IP-адрес. Собранное уходило на сервер злоумышленника вместе с отчётом о состоянии бэкдора.
Дальше код пытался закрепиться: добавлял SSH-ключ атакующего в список разрешённых, включал локальный SSH-сервис и поднимал обратный SSH-туннель — канал, по которому к компьютеру можно подключаться снаружи. Скрипты повторяли попытку примерно раз в 60 секунд.
Почему закрепление срабатывало не всегда
По описанию Cursor, в большинстве случаев стойкий удалённый доступ не устанавливался: в вредоносном коде были недочёты, и он срабатывал только при нетипичных условиях — например, если Cursor был запущен с правами администратора. Сколько заражённых машин в итоге получили рабочий канал доступа, в сообщении об инциденте не указано.
Атака через цепочку поставок
Cursor утверждает, что пакет выпустила не Anthropic: его загрузили, получив доступ к маркетплейсу. При этом, по словам автора исходного сообщения, публикация шла от имени подтверждённого аккаунта Anthropic. То есть это атака через цепочку поставок программного обеспечения, а не взлом инфраструктуры самой Anthropic.
После обнаружения версию 2.1.313 убрали из маркетплейсов, на её месте — 2.1.314. Обновление расширения не удаляет SSH-бэкдор, уже созданный на заражённых компьютерах. Автор сообщения также предупреждает, что пока не может подтвердить отсутствие вредоносного кода в новой версии.
Подозрительную активность на машинах пользователей первыми заметили специалисты Phorion и опубликовали запросы KQL для поиска следов заражения в Microsoft Defender for Endpoint. Cursor инцидент признала и назвала масштаб компрометации.
iXBT · права на исходный материал принадлежат автору.
Материал носит информационный характер и не является индивидуальной инвестиционной рекомендацией. Операции с криптовалютами связаны с риском полной потери вложенных средств. Подробнее — «Отказ от ответственности».
Разборы событий, итоги дня и то, что двигает рынок. Без сигналов и обещаний — только факты и что они значат.
Читать в Telegram →По теме
- ▪Beget устраняет сбой ночью 2 ноября: инженеры настраивают инфраструктуру в дата-центрахiXBT · 2 ноября
- ▪Colossus 2 в Мемфисе обошёл Stargate по мощности на 1,11 млн ускорителей H100iXBT · 2 ноября
- ▪Foxconn намерена довести долю на рынке ИИ-серверов до 50%iXBT · 2 ноября
- ▪Мичиган начнёт распределять заключённых по режиму с помощью алгоритмаiXBT · 2 ноября