Покупатели Ledger в Берлине и Дубае потеряли около $1 млн за один день
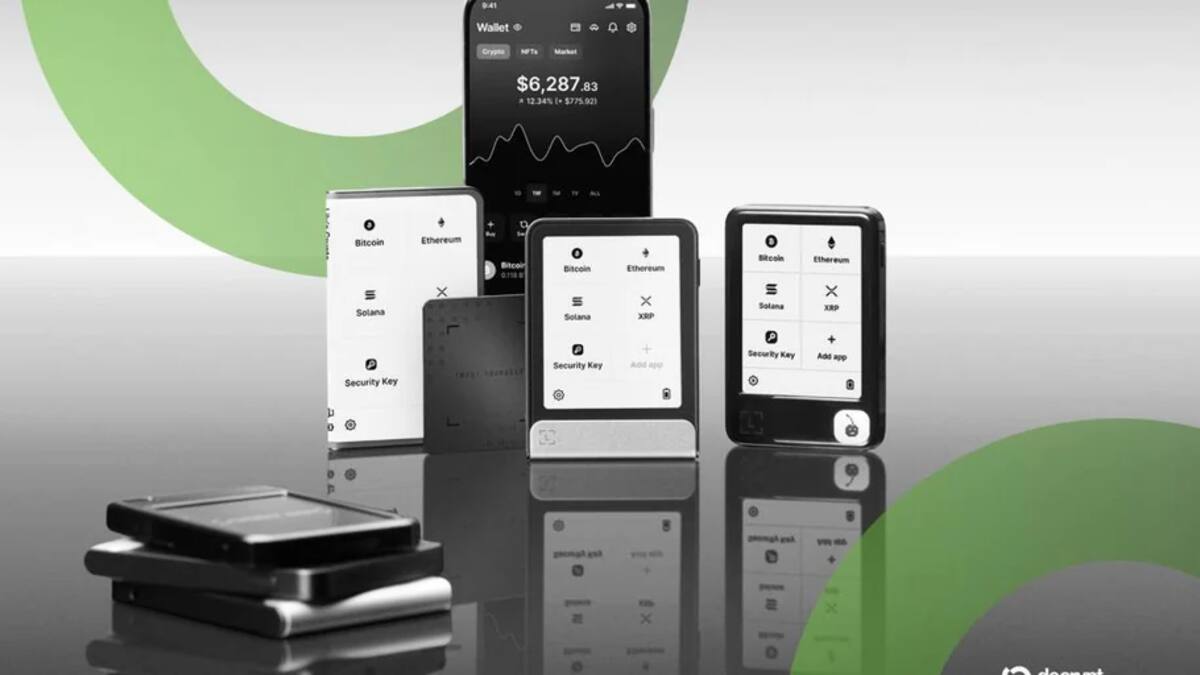
14 ноября трое владельцев аппаратных кошельков Ledger, купленных у авторизованных реселлеров в Дубае и Берлине, потеряли около $920 тыс. ≈ 2,75 млн BYN в USDT и SOL: 1300 SOL с Ledger Flex из Virgin Megastore в Dubai Mall, 507 000 USDT с Ledger Stax оттуда же и $320 тыс. ≈ 958 тыс. BYN с Ledger Flex из MediaMarkt в Берлине. В одном устройстве нашли лишнюю плату с антенной маркировки V1.3 — в прессе её называют шпионским чипом. Сумму ущерба по трём случаям издания оценивают примерно в $1 млн ≈ 2,99 млн BYN за один день. Ledger подтвердила подмену в Берлине и проверяет два устройства в Дубае; дефекта в чипе и операционной системе компания не признаёт и случаев, связанных с устройствами с ledger.com, не подтверждает. В Берлине компания просит всех, кто покупал кошелёк с января 2026 года, обратиться в поддержку.
Случай с перехватом seed-фраз через аппаратные кошельки Ledger перестал быть локальной историей Юго-Восточной Азии. В среду, 18 ноября, компания подтвердила подменённые устройства в Берлине и проверяет ещё два подозрительных кошелька в Дубае. Об этом Ledger сообщила в обновлении на сайте поддержки.
«Наши находки с тех пор показывают подменённые устройства за пределами Юго-Восточной Азии. Это тот же самый инцидент», — говорится в заявлении компании.
Речь идёт о физической закладке, а не о взломе прошивки. Имплант размещён внутри корпуса, считывает данные с экрана — в том числе 24 слова seed-фразы при настройке — и передаёт их по LTE через eSIM. Защищённый чип, транзакции и подписи он не изменяет. Владелец seed-фразы получает полный контроль над средствами: это мастер-ключ ко всему кошельку.
Что потеряли покупатели
Только 14 ноября трое владельцев устройств, купленных у реселлеров, которых Ledger сама указывает как авторизованных, потеряли около $920 тыс. ≈ 2,75 млн BYN в USDT и SOL. По крайней мере в одном устройстве нашли постороннюю плату с антенной.
Пользователь X под ником Rewinsky 15 ноября сообщил, что с его Ledger Flex вывели около 1300 SOL — по оценкам разных изданий, это $93 ≈ 278 BYN–97 тыс. Кошелёк он покупал за $280 ≈ 838 BYN в Virgin Megastore в торговом центре Dubai Mall. 16 ноября владелец вскрыл устройство и выложил фото: лишняя плата подключена к антенне, закреплённой на внутренней стороне задней крышки, на антенне маркировка V1.3. Такую версию раньше в устройствах Ledger не встречали. Трекер Ledger Implant OSINT, который ведёт бывший глава биржи Mt. Gox Марк Карпелес, присвоил случаю статус «имплант подтверждён» — первый в базе из Ближнего Востока.
Аналитик под ником Iris обратил внимание ещё на одну деталь. Через несколько секунд после кражи у Rewinsky те же злоумышленники вывели $630 тыс. ≈ 1,89 млн BYN с двух Tron-кошельков другой жертвы. По этой версии, атака не была разовой.
Второй пострадавший, New Babylon Order, пишет, что 14 ноября с его Ledger Stax украли 507 000 USDT. Кошелёк куплен новым в том же Virgin Megastore в Дубае 11 октября. Владелец уверяет, что seed-фраза создавалась на самом устройстве и никуда не попадала. Кошелёк отправлен в криминалистическую лабораторию, заявление подано в полицию Дубая; пока экспертиза не закончена, в трекере случай числится как «имплант предполагается».
Третий пользователь, Mikaelxp14, сообщил о краже $320 тыс. ≈ 958 тыс. BYN со своего Ledger Flex — тоже 14 ноября. Кошелёк куплен в MediaMarkt, официальном реселлере Ledger в Германии; по данным Unchained, магазин находится в Берлине.
Если сложить три случая, получается около $920 тыс. за один день. Издание Protos округляет эту сумму до $1 млн; в прессе те же устройства называют шпионскими чипами — содержательно речь об одной и той же физической закладке, статус и происхождение которой Ledger пока не признала.
Откуда взялись заражённые устройства
Атака шла через канал продаж. По версии Ledger, злоумышленники месяцами покупали подлинные устройства, вскрывали их, устанавливали компоненты перехвата и возвращали в продажу через реселлеров. Компания настаивает, что её инфраструктура и серверы скомпрометированы не были. В обновлении от 18 ноября она добавила, что все подтверждённые случаи объединяет одинаковая физическая модификация, а уязвимостей в защищённом чипе и операционной системе Ledger нет. Ни один подтверждённый случай, по её словам, не связан с устройством, купленным на самом ledger.com.
Расследование началось в прошлом месяце после жалоб покупателей, бравших устройства у реселлера CryptoBilis. Исследователи, работающие с блокчейном, проследили вывод примерно $87 млн из сотен кошельков жертв в сетях Ethereum, Tron и Bitcoin. Сначала Ledger утверждала, что все подтверждённые случаи связаны с CryptoBilis, а затем попросила продавцов в семи азиатских странах снять устройства с продажи. Связь дубайских и берлинского случаев с той волной пока не доказана.
В Дубае компания выясняет с дистрибьюторами, как два подозрительных устройства попали в оборот. Кроме того, среди партий у приостановленных азиатских реселлеров нашёлся один затронутый Ledger Nano Gen5.
В Берлине подменённые экземпляры оказались единичными. О подозрении на имплантат в устройстве, купленном в MediaMarkt, стало известно ещё в октябре: тогда сеть MediaMarktSaturn приостановила продажи — и в магазинах, и в интернете, — а Ledger сообщила, что её клиент потерь средств не зафиксировал. Сейчас компания просит всех, кто покупал устройство в Берлине начиная с января 2026 года, связаться с поддержкой.
Что делать владельцу
Компания ожидает новых находок, хотя общее число затронутых устройств называет небольшим. Проверкой подозрительных экземпляров занимается команда безопасности Donjon, а реселлеров просят приостанавливать продажи там, где идёт проверка. Экспертиза идёт вместе с партнёрами по дистрибуции и правоохранительными органами.
Владельцу, который сомневается в устройстве, Ledger советует:
- прекратить пользоваться кошельком;
- перевести средства на новый кошелёк, созданный на устройстве, купленном напрямую на ledger.com;
- не использовать старую seed-фразу и парольную фразу (passphrase) — подменённое устройство могло перехватить и то и другое;
- подать заявление в местные правоохранительные органы.
Ограниченное время Ledger проводит физическую проверку устройств, включая рентген, на своей фабрике в Вьерзоне во Франции. Компания отдельно напомнила: «Мы никогда не спрашиваем вашу seed-фразу».
Проверить, не связан ли кошелёк с украденными средствами или санкционными списками, можно через проверку кошелька, а посмотреть другие случаи краж и их суммы — в хронике взломов.
Проблемы не только у Ledger
У производителей аппаратных кошельков выдались тяжёлые месяцы. Конкурент Trezor на этой неделе сообщил, что хакеры, взломавшие стороннего партнёра по доставке, вероятно, получили данные примерно 27 000 заказов. Это третья подобная утечка у компании за три месяца.
Пересчёт в белорусские рубли — по официальному курсу Национального банка на 22.11.2026: $1 = 2,9943 BYN.
Decrypt · права на исходный материал принадлежат автору.
Материал носит информационный характер и не является индивидуальной инвестиционной рекомендацией. Операции с криптовалютами связаны с риском полной потери вложенных средств. Подробнее — «Отказ от ответственности».
Разборы событий, итоги дня и то, что двигает рынок. Без сигналов и обещаний — только факты и что они значат.
Читать в Telegram →По теме
- ▪Bitcoin Core раскрыла уязвимость CVE-2026-117348: 55% доступных узлов оставались без патчаBitExpert · 21 ноября
- ▪Оператор BabidiGhost атаковал более 50 компаний в Европе через ИИ-агента2Bitcoins · 21 ноября
- ▪Chainflip остановил вывод средств после вывода почти $5 млн в Tornado CashForkLog · 21 ноября
- ▪SEC заморозила активы Backward Hat Capital по делу о пирамиде на $560 млн2Bitcoins · 21 ноября