Electrum выпустил 4.8.3 после кражи биткоинов через подмену транзакций
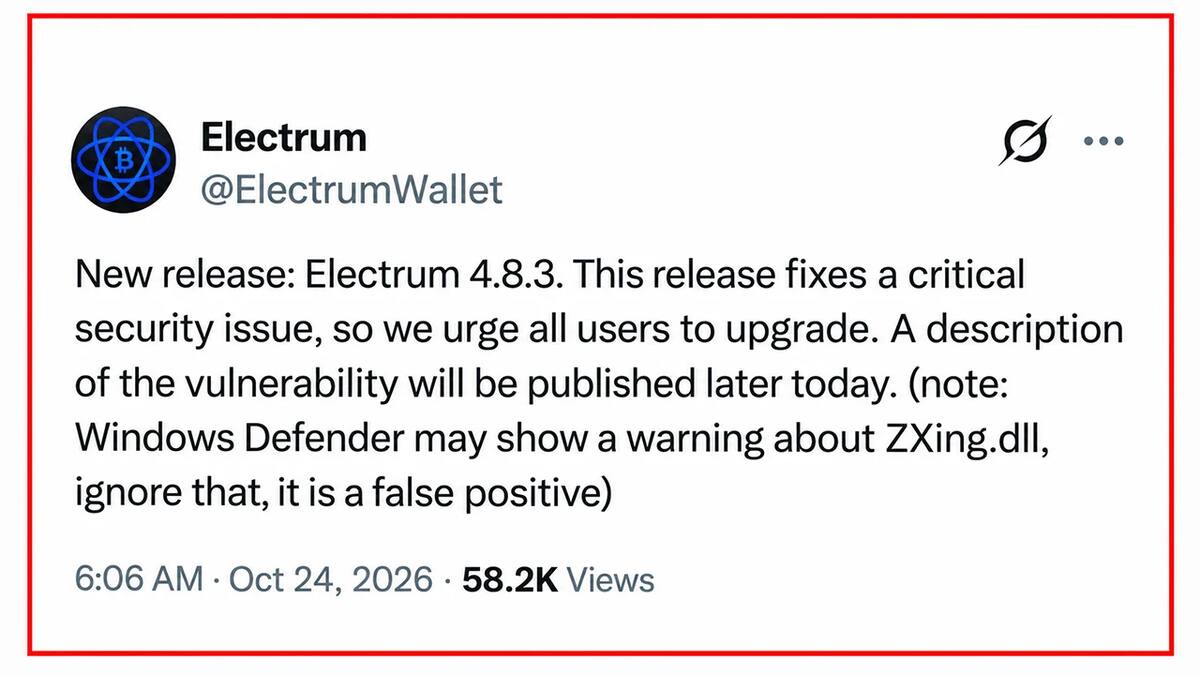
Разработчики Electrum закрыли уязвимость высокой опасности: вредоносный сервер подменял платёж пользователя на перевод мошеннику и ждал, пока тот подпишет его при попытке поднять комиссию. Минимум один пользователь подтвердил потерю средств. Тем, у кого версия старше 4.8.3, нужно обновиться с electrum.org и проверять подписи файла.
24 октября команда Electrum выпустила версию 4.8.3, в которой закрыта уязвимость высокой степени опасности. Она затрагивала все более ранние версии кошелька, и злоумышленники уже успели ею воспользоваться. Описание опубликовано в рекомендации GitHub GHSA-6jp4-8v48-cc5v.
Механика атаки строилась на том, как Electrum работает с сетью. Кошелёк не держит полную копию блокчейна, а берёт историю операций, расчёт комиссий и отправку платежей у внешних серверов. Подтверждённые транзакции Electrum проверяет сам, но в старых версиях некоторые неподтверждённые переводы попадали в кошелёк без проверки подписей.
Как подмена выглядела для владельца кошелька
Скомпрометированный сервер перехватывал законный платёж, не давал ему уйти в сеть и подставлял вместо него перевод на адрес мошенника. Подписи в такой транзакции были недействительными, но кошелёк показывал её как обычный платёж в ожидании.
Кража срабатывала в момент, когда пользователь решал поднять комиссию через Replace-By-Fee (RBF) — механизм замены ещё не подтверждённой транзакции на версию с большей комиссией. Вместо своего первоначального перевода человек подписывал подставленный и тем самым разрешал уход своих биткоинов злоумышленнику. Одна из мошеннических транзакций шла вообще без комиссии — это подталкивало владельца кошелька к её правке, то есть к тому шагу, на который и был расчёт.
Чтобы подмена не бросалась в глаза, адреса получателей генерировались так, чтобы последние четыре символа совпадали с адресом настоящего получателя. При быстром сравнении строк такая разница почти не видна. Проверить, куда уходит перевод, можно по адресу в санкционных и скам-списках.
Два сообщения разработчикам
Разработчикам поступили два конфиденциальных обращения. 11 октября пользователь под ником dannydeezy рассказал о подмене транзакции, хотя роль повышения комиссии тогда до конца не понимали. 18 октября Raju-K12 сообщил о потере средств после того, как одобрил повышение комиссии. Второе обращение показало, что атака не осталась теорией.
Патч внесён коммитом 90fe308: теперь Electrum обязан проверять подписи в неподтверждённых транзакциях, которые расходуют монеты, принадлежащие кошельку. Переводы с недействительными подписями отбрасываются до того, как попадут в локальную историю.
Что делать владельцам кошелька
Всем, у кого установлена версия старше 4.8.3, нужно обновиться. Скачивать программу следует только с сайта electrum.org и проверять криптографические подписи файла. До обновления каждый адрес получателя и сумму стоит сверять перед подписанием, в том числе когда меняется комиссия за перевод.
Те, кто подключается только к собственным доверенным серверам Electrum, этой разновидности атаки не подвержены: она целиком строится на подставном сервере.
Инцидент показывает границу, заложенную в саму конструкцию лёгкого кошелька: приватные ключи остаются у владельца, но запрос на подпись формирует внешняя сторона. Кошелёк может запросить абсолютно действительную подпись на платёж, который человек совершать не собирался.
Bitcoin.com · права на исходный материал принадлежат автору.
Материал носит информационный характер и не является индивидуальной инвестиционной рекомендацией. Операции с криптовалютами связаны с риском полной потери вложенных средств. Подробнее — «Отказ от ответственности».
Разборы событий, итоги дня и то, что двигает рынок. Без сигналов и обещаний — только факты и что они значат.
Читать в Telegram →По теме
- ▪США экстрадировали из Нидерландов гражданина Китая по делу об отмывании $36,9 млнBitcoin.com · 25 октября
- ▪ZachXBT обвинил CoinDCX в сокрытии вывода $16 млн клиентских средств; Tether заблокировала 2,2 млн USDTForkLog · 24 октября
- ▪Интерпол отчитался о 1462 задержанных в африканской операции против киберпреступностиBitcoin.com · 24 октября
- ▪ОАЭ и ещё 29 стран изъяли криптоактивы на $39 млрд по делу о мошенничествеBitcoin.com · 24 октября