Keystone подтвердила утечку данных покупателей кошельков
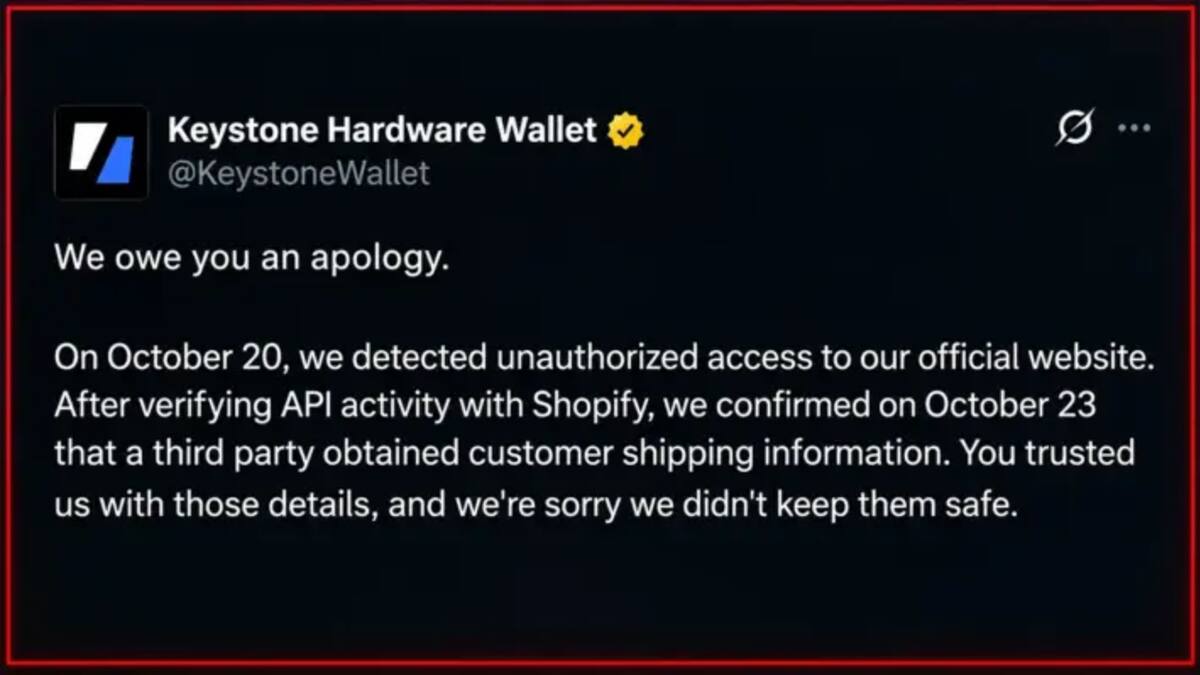
Через сайт производителя холодных кошельков Keystone посторонние получили имена, контакты, адреса доставки и состав заказов клиентов. Сид-фразы, приватные ключи и платёжные данные не утекли, средства на устройствах напрямую не под угрозой. Главный риск — фишинг от имени компании и физические угрозы по адресам.
Keystone 24 октября сообщила в своём аккаунте в X о взломе сайта. Посторонние унесли имена клиентов, контактные данные, адреса доставки и сведения о заказах — что именно человек купил и сколько заплатил. Число пострадавших компания не раскрыла.
Сид-фразы, приватные ключи, пароли от кошельков и данные банковских карт и счетов не утекли. Сами устройства не взломаны. Но у злоумышленников теперь есть связка «человек — адрес — конкретная покупка», а это удобная база для мошенничества.
Три дня между обнаружением и подтверждением
Несанкционированный доступ заметили 20 октября. Ещё три дня ушло на проверку API-активности вместе с Shopify — на этой платформе работает магазин. 23 октября компания подтвердила, что третья сторона получила данные о доставке.
Keystone заявляет, что закрыла доступ, устранила уязвимость и начала расследование, пострадавшим рассылают письма. Когда именно закрыли дыру и сколько времени посторонние провели в системе, не названо. Подробный отчёт компания обещает позже.
Что попробуют мошенники
Keystone предупредила: от её имени могут звонить, писать в SMS, на почту или обычным письмом. Поводы называют такие — возврат денег за заказ, бесплатная замена устройства, «исправление» проблемы с заказом или адресом. Компания говорит, что ничего подобного не рассылает и никогда не просит сид-фразу или ключи.
Отдельное предупреждение — не вводить сид-фразу в устройство, которое вы не заказывали. Расчёт на то, что жертва активирует присланный «новый» кошелёк и сама отдаст доступ к средствам. Ссылки из неожиданных сообщений открывать не стоит, адрес сайта лучше набирать вручную. При сомнениях компания просит писать на support@keyst.one.
Знание суммы и модели заказа делает поддельное письмо правдоподобнее: мошенник называет точные детали покупки, и поверить ему проще. Покупатель дорогой модели при этом заметнее как мишень.
У Trezor и SafePal было похожее
Утечки через магазины и подрядчиков у производителей холодных кошельков уже случались. В Trezor данные ушли через взлом службы доставки, по обновлённым данным компании пострадали 80 689 клиентов. Trezor тоже предупреждала о фишинге и угрозе физической безопасности, но уточняла, что содержимое посылок не раскрыто.
У SafePal дыра нашлась в плагине для отслеживания заказов. Она затронула около 39 798 покупателей, оформивших заказ со 2 марта 2025 года по 11 апреля 2026 года. Утекли имена, email, телефоны и адреса доставки.
Во всех трёх случаях устройства остались целы, а утечки шли через сайты и подрядчиков — не так, как при взломах бирж и кошельков с прямой кражей средств. Для владельца холодного кошелька, который покупал его ради безопасности, утешительного мало: адрес и сумма покупки уже в чужой базе.
Главное, чего пока нет, — цифр в отчёте Keystone: сколько клиентов затронуто и как долго злоумышленники имели доступ. До этого любой звонок или письмо «от поддержки» разумно считать фишингом, пока не доказано обратное.
2Bitcoins · права на исходный материал принадлежат автору.
Материал носит информационный характер и не является индивидуальной инвестиционной рекомендацией. Операции с криптовалютами связаны с риском полной потери вложенных средств. Подробнее — «Отказ от ответственности».
Разборы событий, итоги дня и то, что двигает рынок. Без сигналов и обещаний — только факты и что они значат.
Читать в Telegram →По теме
- ▪NowSecure: 96,9% мобильных приложений не используют постквантовую криптографиюForkLog · 25 октября
- ▪Атакующие захватили два из трёх мест в управлении X100 и вывели $4,7 млнForkLog · 25 октября
- ▪США экстрадировали из Нидерландов гражданина Китая по делу об отмывании $36,9 млнBitcoin.com · 25 октября
- ▪Electrum выпустил 4.8.3 после кражи биткоинов через подмену транзакцийBitcoin.com · 25 октября