Кошелёк конкурса Steal My Bitcoin с призом 2000 долларов остался нетронутым за 17 часов
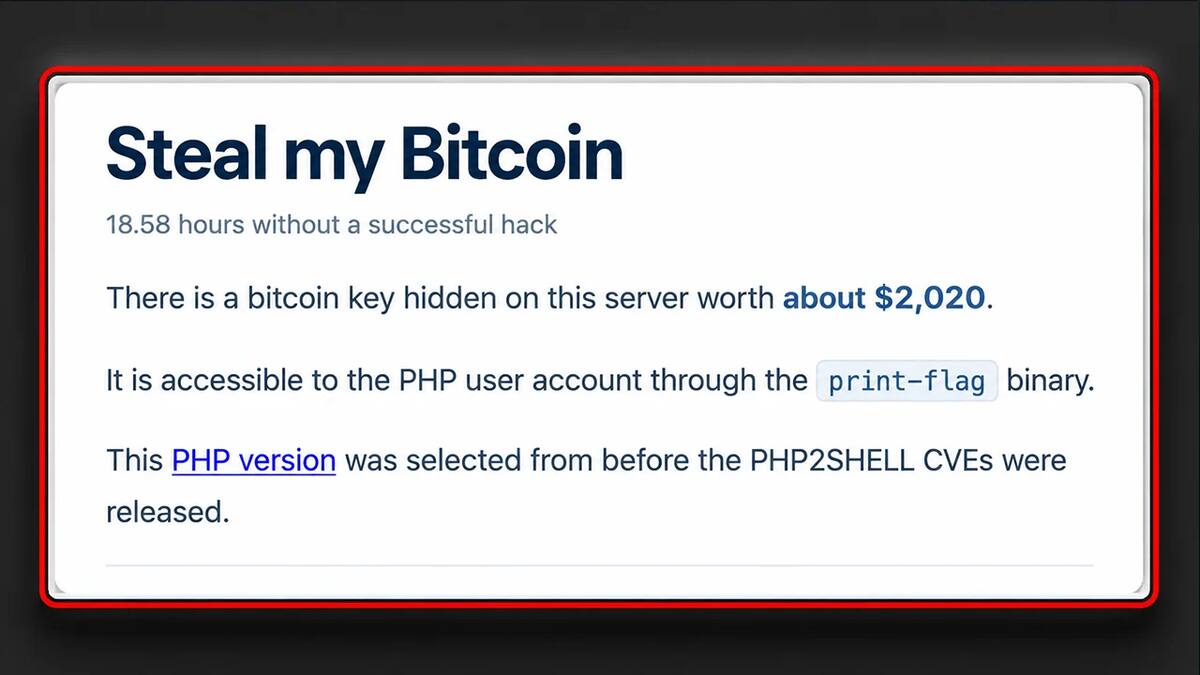
Сайт stealmybitcoin.com предлагает взломать умышленно уязвимую установку PHP 8.4.26 и забрать приватный ключ от кошелька примерно на 0,025 BTC. Исследователь, изучивший ответы сервера, предполагает, что конфигурация не даёт добраться до уязвимостей. Его вывод не подтверждён, а сами уязвимости PHP реальны.
Сайт stealmybitcoin.com принимает попытки взлома с вознаграждением в биткоинах. По состоянию на конец дня 25 октября 2026 года кошелёк с призом оставался нетронутым более 17 часов после запуска, сообщает Bitcoin.com.
Задача конкурса — воспользоваться умышленно уязвимой установкой PHP, получить скрытый приватный ключ и опустошить кошелёк. Первый, кому это удастся, забирает деньги. Изначально приз составлял около 500 долларов ≈ 1 473 BYN, за счёт пожертвований он вырос до 2000 долларов ≈ 5 892 BYN — примерно 0,025 BTC.
Правила ограничивают атаку веб-приложением и контейнером PHP. Атаковать базовый хост, ломать инфраструктуру и перегружать сервер запрещено, все действия записываются в журнал.
Две критические уязвимости и неожиданная конфигурация
В конкурсе используется PHP 8.4.26 — версия, подверженная двум критическим уязвимостям, объединённым названием PHP2Shell. Обе имеют рейтинг серьёзности 9,2, экстренные исправления вышли 21 октября.
CVE-2026-109618 и CVE-2026-109619 связаны с ошибками управления памятью, которые могут привести к удалённому выполнению кода. В ряде конфигураций злоумышленник мог бы выполнять команды без аутентификации.
Исследователь, изучивший сайт, усомнился, что текущая конфигурация вообще оставляет уязвимую поверхность для атаки. По заголовкам HTTP-ответов он определил nginx и PHP 8.4.26, по отпечатку независимо подтвердил PHP версии 8.2 или выше и сравнил поведение сервера с тестами в локальной среде.
Сначала предполагалось, что nginx работает вместе с PHP-FPM или Apache. Анализ указал на другое: ближе всего поведение сервера к случаю, когда nginx перенаправляет запросы на встроенный веб-сервер PHP, запущенный из командной строки.
Что это значит для конкурса
Ответы сервера соответствовали поведению встроенного сервера PHP, который отдаёт статический файл index.html вместо выполнения скрипта index.php. Если трактовка верна, заявленные уязвимости недоступны через разрешённую правилами поверхность атаки.
Тогда участники не столько терпят неудачу в эксплуатации двух уязвимостей, сколько атакуют среду, где нужные условия не возникают. Автор исследования допустил, что его выводы могут быть ошибочными, и приветствовал исправления.
Анализа отпечатков ответов недостаточно, чтобы установить полную архитектуру сервера или доказать невозможность эксплуатации. Гипотеза остаётся непроверенной. Сами уязвимости PHP при этом реальны: администраторам уязвимых версий нужно установить исправления.
Пересчёт в белорусские рубли — по официальному курсу Национального банка на 26.10.2026: $1 = 2,9460 BYN.
Bitcoin.com · права на исходный материал принадлежат автору.
Материал носит информационный характер и не является индивидуальной инвестиционной рекомендацией. Операции с криптовалютами связаны с риском полной потери вложенных средств. Подробнее — «Отказ от ответственности».
Разборы событий, итоги дня и то, что двигает рынок. Без сигналов и обещаний — только факты и что они значат.
Читать в Telegram →По теме
- ▪Keystone подтвердила утечку данных покупателей кошельков2Bitcoins · 25 октября
- ▪NowSecure: 96,9% мобильных приложений не используют постквантовую криптографиюForkLog · 25 октября
- ▪Атакующие захватили два из трёх мест в управлении X100 и вывели $4,7 млнForkLog · 25 октября
- ▪США экстрадировали из Нидерландов гражданина Китая по делу об отмывании $36,9 млнBitcoin.com · 25 октября